CRA & Bestandsprodukte
Welche Anforderungen betreffen das konkrete Produkt und wo sind tatsächlich Änderungen notwendig?

27.–29. Oktober 2026 | Nürnberg | Halle 9, Stand 218
Cyber Resilience Act trifft Software Engineering.
Wir sprechen darüber, wie CRA-Anforderungen in reale Produkte, bestehende Software und funktionierende Entwicklungsabläufe übersetzt werden können.
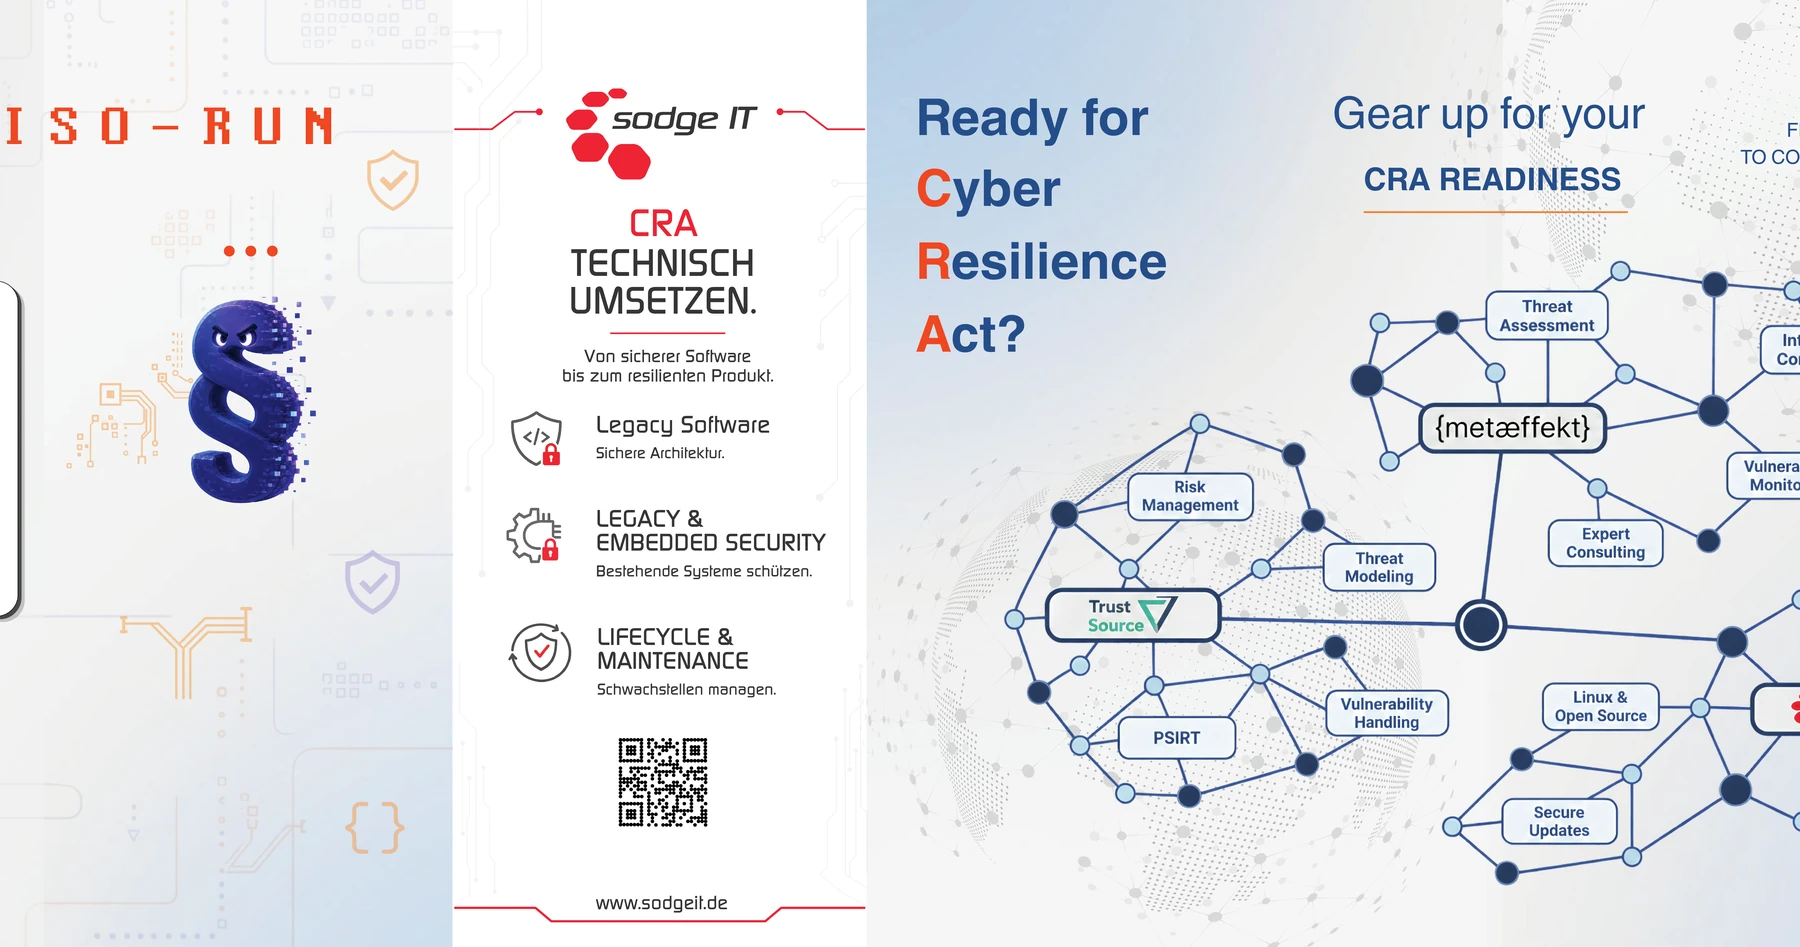
Unsere MessethemenGemeinsam mit metaeffekt und TrustSource / EACG auf einem Gemeinschaftsstand rund um CRA.
it-sa Expo&Congress 2026
Halle 927.–29. Oktober 2026
Nürnberg
Der Cyber Resilience Act ist nicht nur ein Compliance-Thema. Spätestens bei der Umsetzung landet er direkt in Produktentwicklung, Softwarearchitektur und bestehenden Entwicklungsabläufen.
Auf der it-sa sprechen wir darüber, was CRA-Anforderungen für reale Softwareprodukte bedeuten und wie sich neue Anforderungen möglichst pragmatisch in bestehende Strukturen integrieren lassen.
Unser Fokus liegt dort, wo CRA konkrete Auswirkungen auf Softwareprodukte und Entwicklung hat.
Welche Anforderungen betreffen das konkrete Produkt und wo sind tatsächlich Änderungen notwendig?
Wie lässt sich die Erstellung von SBOMs reproduzierbar in bestehende Build- und CI-Prozesse integrieren?
Wie lassen sich Schwachstellen bewerten und in bestehende Entwicklungsabläufe einordnen?
Wie können konkrete Security-Anforderungen technisch umgesetzt werden, ohne unnötig große Umbauten auszulösen?
Gemeinsam mit metaeffekt und TrustSource / EACG bündeln wir auf der it-sa unterschiedliche Perspektiven rund um CRA, Product Security und Compliance.

Was bedeutet „where applicable“ wirklich? Wann ist eine bekannte Schwachstelle tatsächlich ausnutzbar? Und was bedeutet das für bestehende Produkte?
In unserer Essential Series nehmen wir die Anforderungen aus Annex I einzeln auseinander und betrachten sie aus Sicht der Softwareentwicklung.
Beim CISO-Run dreht sich alles um typische CRA- und Security-Herausforderungen.
Jeden Messetag gibt es gemeinsam mit unseren Partnern einen Daily Prize zu gewinnen. Kommen Sie vorbei und machen Sie mit.
it-sa Expo&Congress 2026
27.–29. Oktober 2026
Halle 9 Stand 218
Sie beschäftigen sich mit CRA, bestehenden Softwareprodukten oder Security-Anforderungen in der Entwicklung? Dann sprechen Sie uns gerne schon vor der Messe an.
Kontakt aufnehmen